近日,未来区块链与隐私计算高精尖创新中心研究成果“Blockchain Security in the Web3.0 Ecosystem: A Comprehensive Survey of Fraud Detection Techniques”获国际学术期刊 ACM Computing Surveys (CSUR)录用。该成果由北京航空航天大学联合中山大学、中央财经大学、新加坡南洋理工大学等国内外高校研究团队共同完成。中心2024级硕士研究生周瀛为论文第一作者,研究工作由中心教师张沁楠、吴发国(通信作者)、张筱(通信作者)和郑志明共同指导。
该成果针对区块链生态中欺诈行为复杂、检测技术多样、风险分析与评估体系分散等问题,系统梳理欺诈交易识别、可疑资金追踪及相关智能检测方法,厘清风险场景、检测任务与技术方法之间的关联。论文通过比较不同技术路线的适用条件、能力边界与评估要求,为区块链交易监管与智能风控中的方法选择、实验设计和效果评估提供系统参考,并为识别研究空白、探索后续研究方向提供依据。
随着去中心化金融、智能合约与跨链应用的发展,Web3 生态中的欺诈行为逐渐呈现多账户协同、资金跨链转移及链上链下信息交织等特点,给风险识别和交易监管带来挑战。已有研究围绕账户分类、交易分析、合约检测等问题形成了多种技术路线,但不同研究对欺诈场景、检测任务和数据条件的定义存在差异,研究成果之间缺乏统一的组织与比较视角。因此,系统厘清各类风险对应的检测目标、适用方法与评估条件,是推动区块链欺诈检测研究与实际应用的重要基础。
针对上述问题,论文构建了“欺诈类型—检测任务—技术方法”的三维分类框架,将网络钓鱼、庞氏骗局、洗钱相关违规、智能合约骗局、交易操纵及跨链桥攻击等风险,与非法账户分类、团伙与共谋检测、资金流及交易拓扑分析等任务建立关联。在这一框架下,论文系统梳理机器学习、静态图分析、图神经网络、时序建模、智能合约分析及大语言模型等方法,比较其在交易结构、行为时序和语义信息分析中的适用条件与能力边界。进一步地,论文建立检测任务、方法与代表性数据集之间的对应关系,分析类别不平衡、标签可靠性和时间信息泄漏等因素对评估结果的影响,并据此总结多种方法协同、跨链分析和隐私保护等研究方向,为方法选择、实验设计及实际部署提供系统参考。
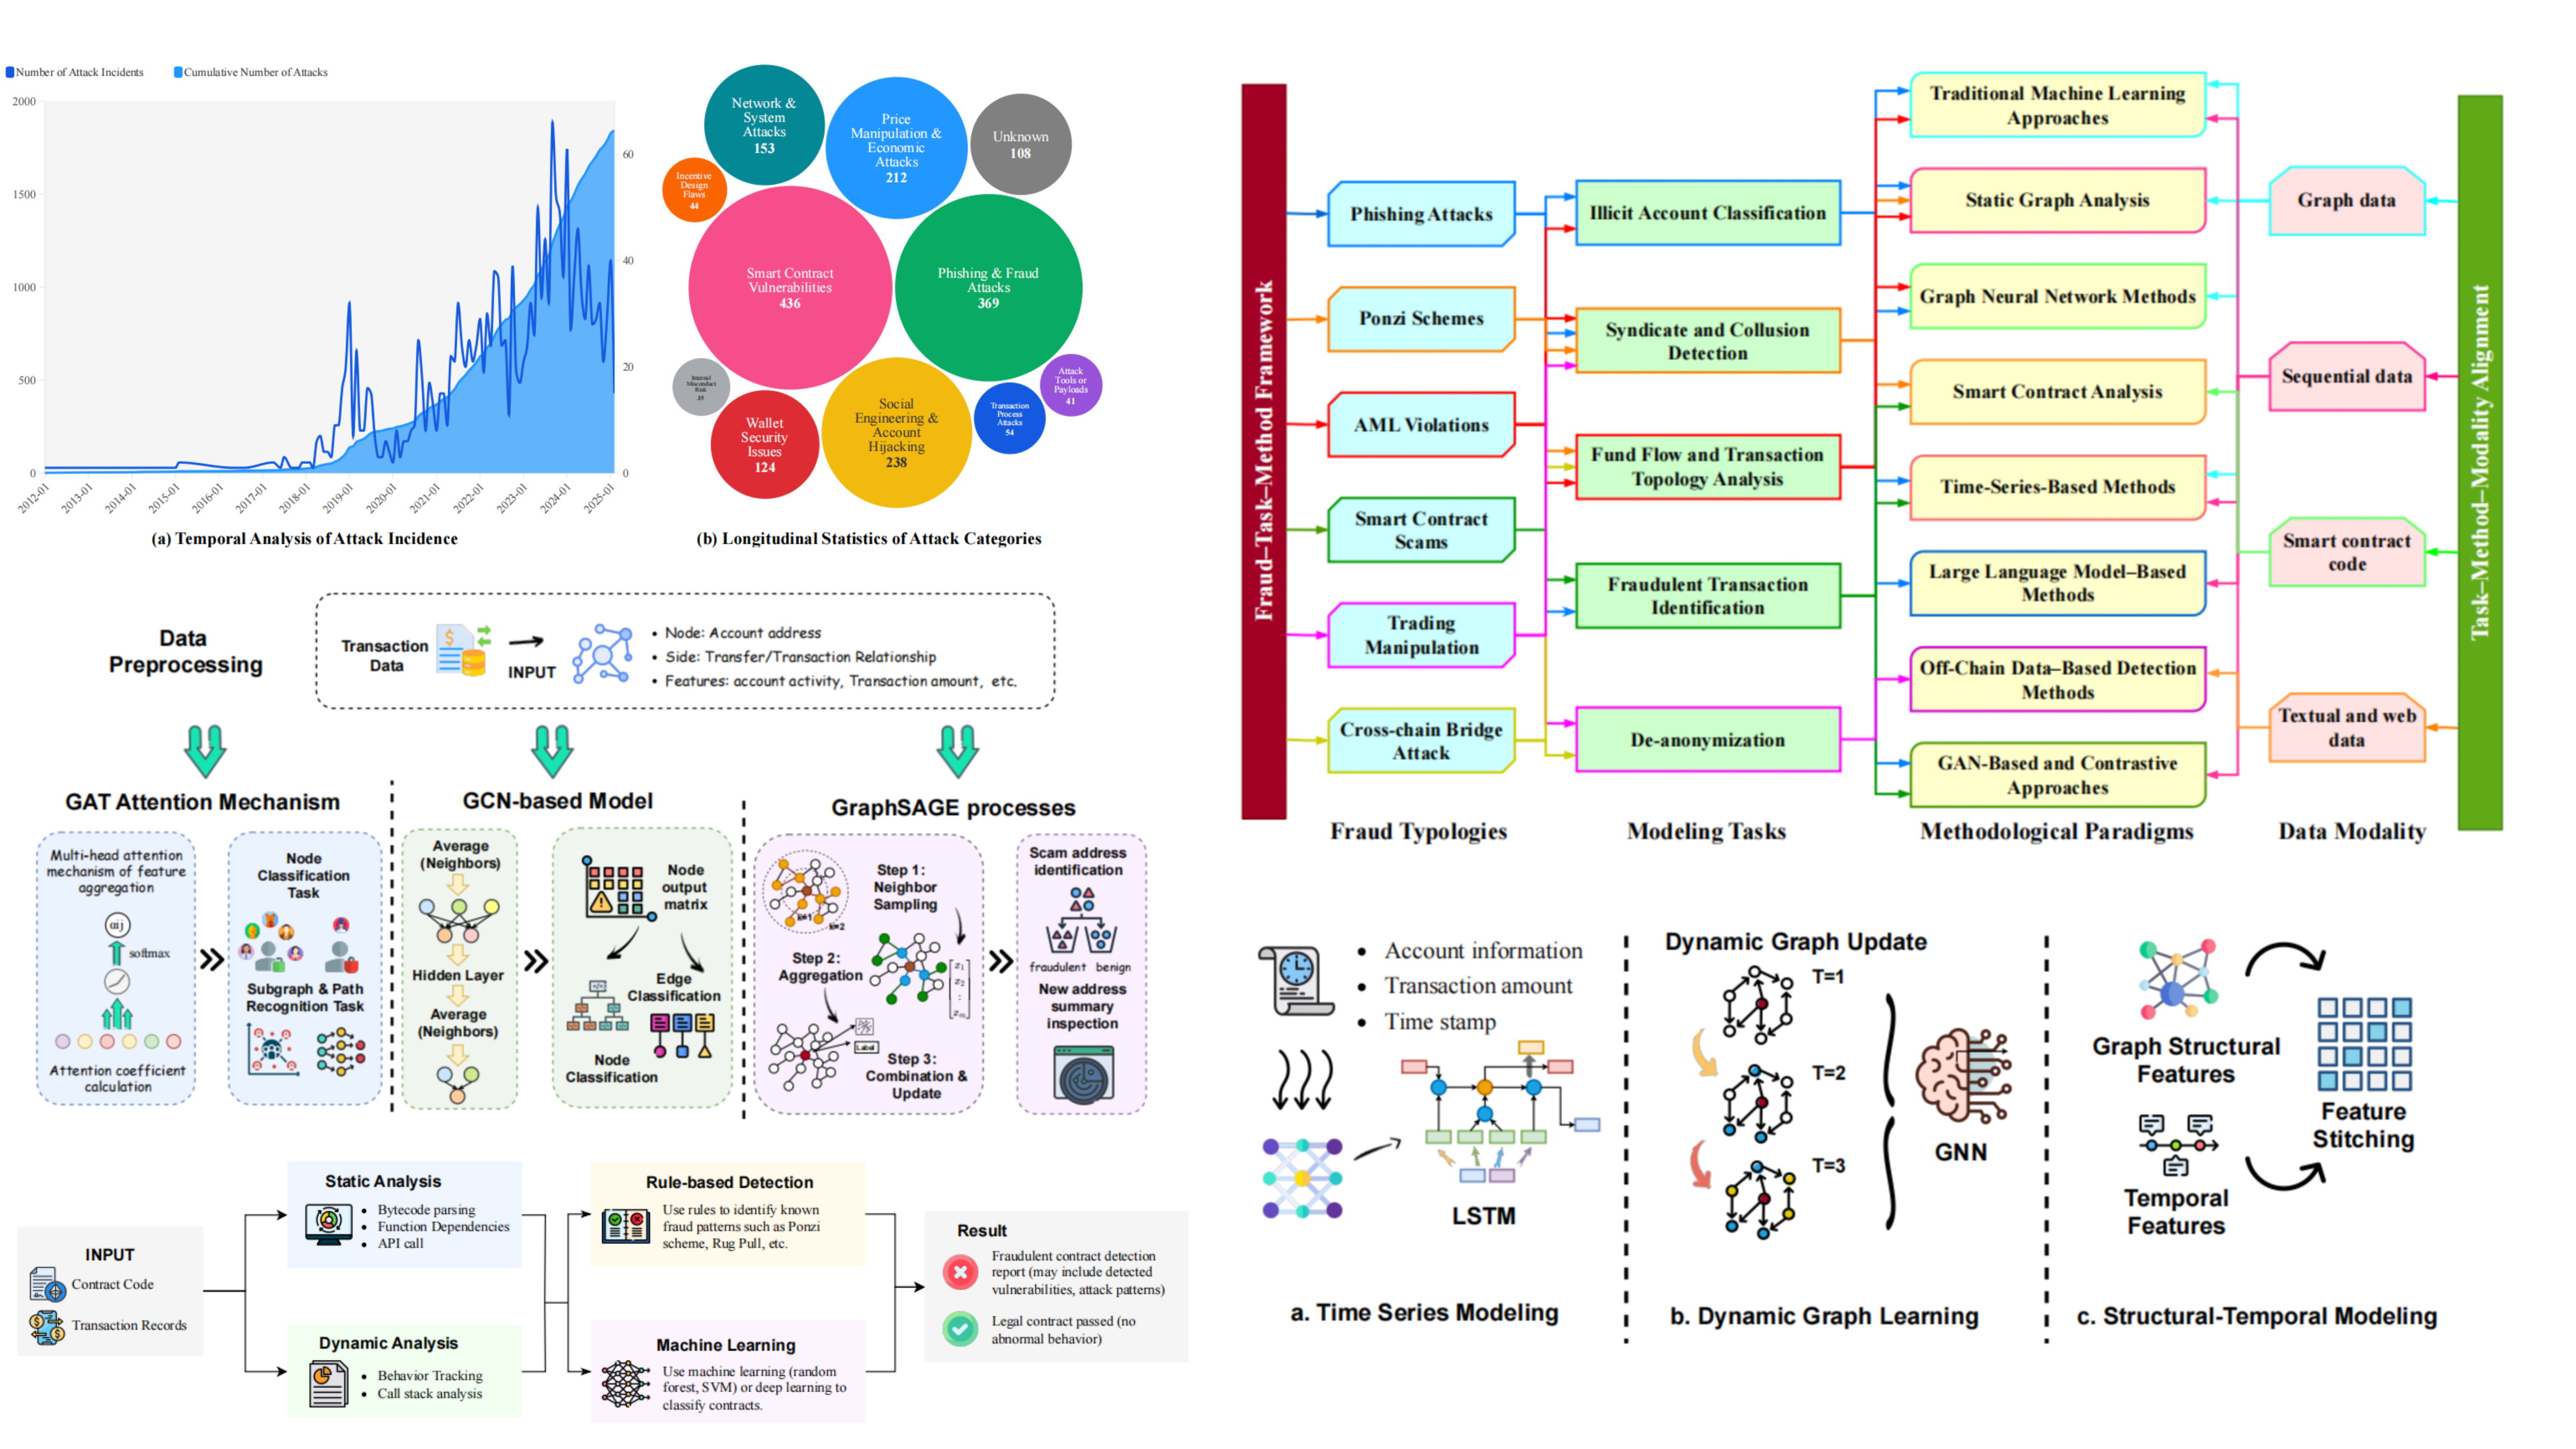
本研究形成了贯通“风险场景—检测任务—技术选择—数据评估”的统一分析框架,其创新在于揭示分散研究之间的关联,并将技术能力比较与数据评估条件相结合,使研究者能够依据具体风险和可用数据判断方法的适用范围。该工作为比较现有技术、识别研究空白和构建多种方法协同的 Web3 欺诈检测体系提供了系统依据。
ACM Computing Surveys是美国计算机协会出版的计算机科学综述期刊,创刊于1969年,在国际计算机科学领域具有广泛学术影响力。根据ACM于2026年7月公布的期刊指标,ACM Computing Surveys影响因子为30.4,在“计算机科学:理论与方法”(Computer Science, Theory & Methods)类别排名第1。